سلّط المركز الوطني للاستعداد لطوارئ الحاسبات والشبكات (EG-CERT) التابع للجهاز القومي لتنظيم الاتصالات (NTRA) الضوء على آلية عمل «هجمات التوأم الخبيث» (Wi-Fi Evil Twin) كأحد الأساليب السيبرانية التي تستهدف خداع المستخدمين والوصول إلى معلوماتهم الشخصية والمالية.
يأت ذلك في ظل انتشار هذه الهجمات ومخاطرها وسبل الوقاية منها مع تزايد الاعتماد المتزايد على شبكات الإنترنت اللاسلكية في الأماكن العامة.
ما هو هجوم «التوأم الخبيث»؟
يُعرّف هجوم Wi-Fi Evil Twin بأنه هجوم سيبراني يقوم فيه المهاجم بإنشاء نقطة وصول Wi-Fi مزيفة تبدو في ظاهرها وكأنها شبكة شرعية وموثوقة، وذلك بهدف إيقاع المستخدمين في فخ الاتصال بها وسرقة بياناتهم.
كيف ينفّذ المهاجمون الهجوم؟
بحسب المعلومات التوعوية المنشورة، يمر الهجوم بثلاث مراحل رئيسية:
إنشاء شبكة مزيفة: يطلق المهاجم نقطة اتصال Wi-Fi تحمل اسمًا مشابهًا جدًا للشبكة الأصلية الموجودة في المكان.
خداع المستخدم: ينخدع المستخدم ويتصل بالشبكة المزيفة لأن اسمها يبدو موثوقًا —مثل شبكات المقاهي أو المطارات— كأن يظهر اسم قريب مثل Cafe_WiFi_Free بدلاً من الشبكة الأصلية.
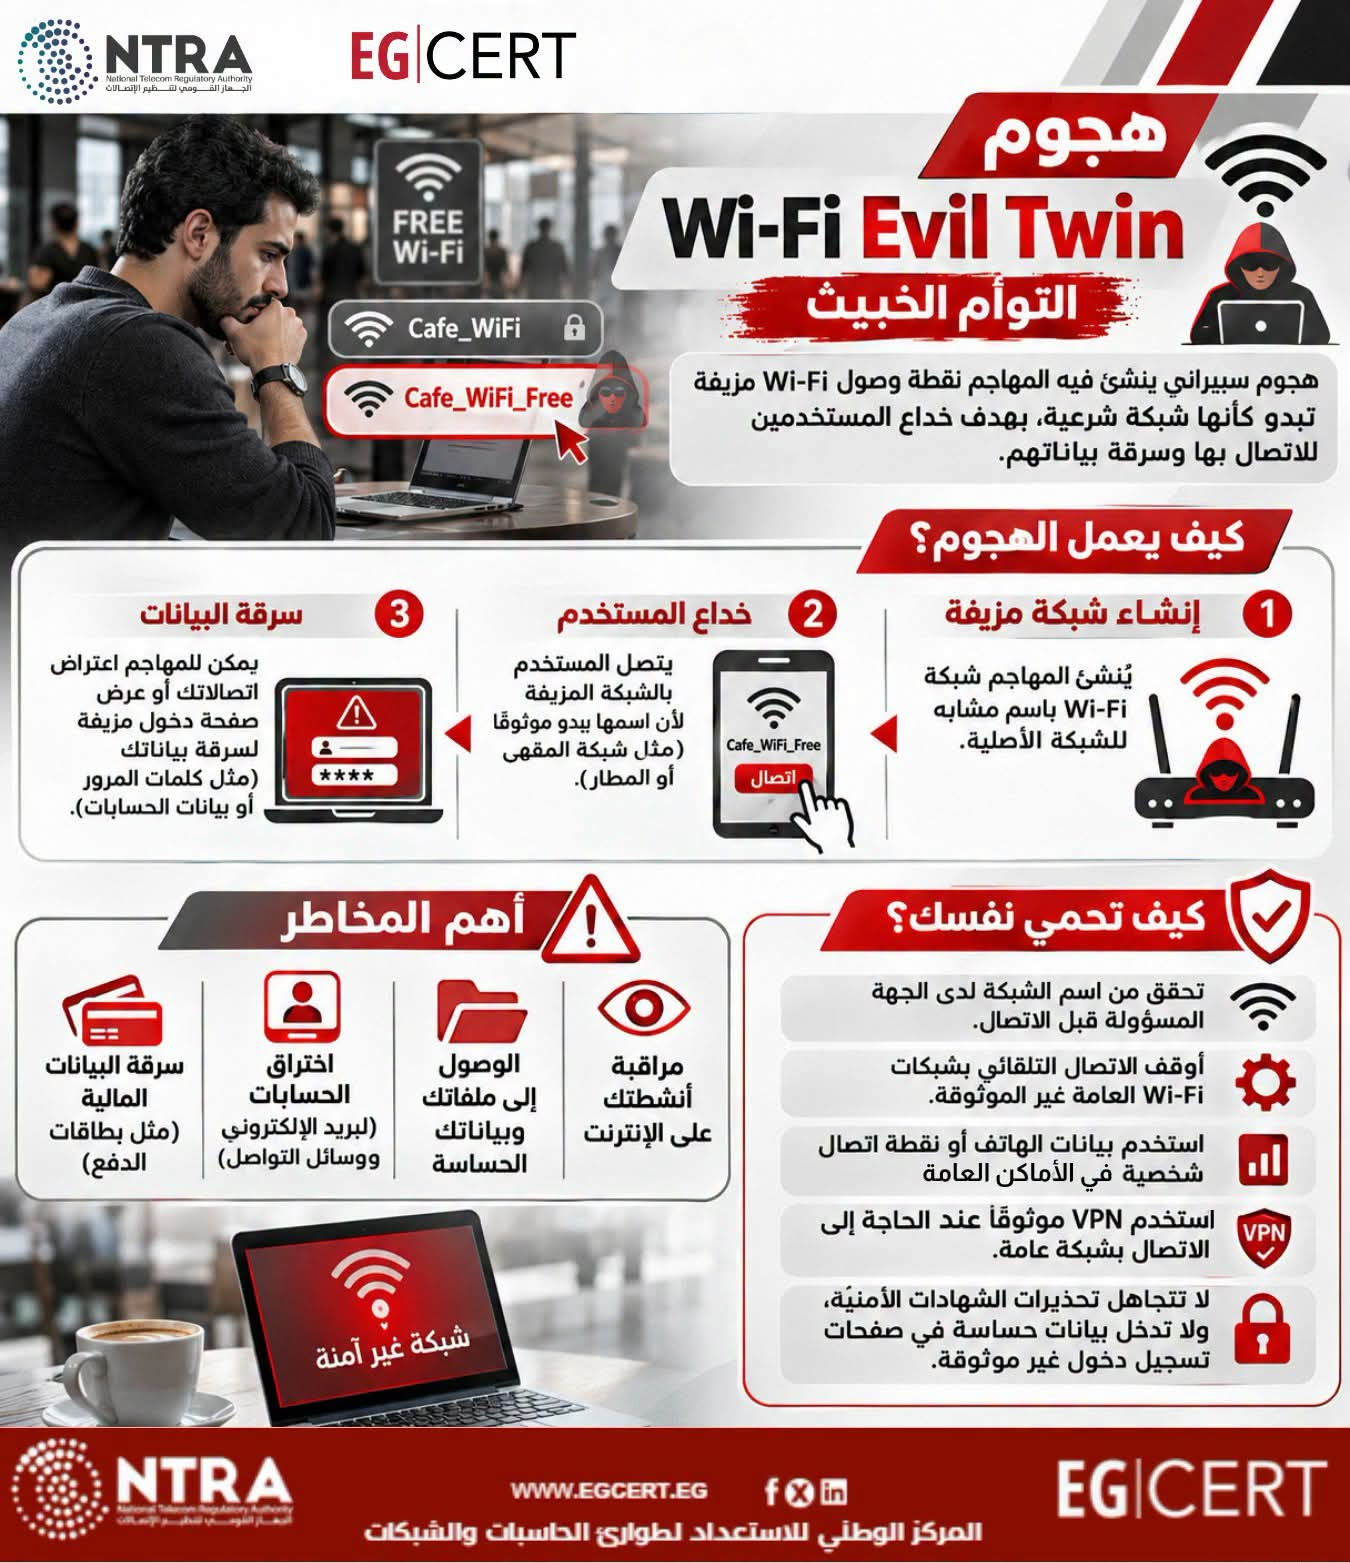
سرقة البيانات: بمجرد الاتصال، يتمكن المهاجم من اعتراض حركة الاتصالات أو توجيه الضحية إلى صفحة تسجيل دخول مزيفة لسرقة البيانات الحساسة، مثل كلمات المرور وبيانات الحسابات.
أبرز المخاطر الأمنية
يحمل الاتصال بشبكة وهمية غير آمنة تداعيات خطيرة على خصوصية وأمن المستخدم، من أبرزها:
مراقبة أنشطة المستخدم على شبكة الإنترنت.
الوصول غير المصرح به إلى الملفات والبيانات الحساسة.
اختراق الحسابات الشخصية، بما في ذلك البريد الإلكتروني وحسابات وسائل التواصل الاجتماعي.
سرقة البيانات المالية، مثل معلومات بطاقات الدفع.
خطوات عملية لحماية نفسك
وللحد من احتمالات الوقوع ضحية لهذه الهجمات أثناء التنقل أو التواجد في الأماكن العامة، أوصت الجهات التوعوية بمجموعة من الإجراءات الوقائية:
التحقق من اسم الشبكة الصحيح لدى الجهة المسؤولة عن المكان قبل محاولة الاتصال.
إيقاف خاصية الاتصال التلقائي بشبكات Wi-Fi العامة غير الموثوقة.
الاعتماد على بيانات الهاتف المحمول أو نقطة اتصال شخصية (Personal Hotspot) عند الحاجة للإنترنت في الأماكن العامة.
استخدام شبكة افتراضية خاصة (VPN) موثوقة في حال الاضطرار إلى استخدام شبكة عامة.
عدم تجاهل تحذيرات الشهادات الأمنية، وتجنب إدخال أي بيانات حساسة عبر صفحات تسجيل دخول غير موثوقة.