28 أكتوبر، 2026 - 2:12 م
  • من نحن
  • سياسة الخصوصية
  • اتصل بنا
No Result
View All Result
  • Login
ميجا نيوز
  • الرئيسية
  • كلام
  • هاشتاج
  • شوف
  • الشاشة
  • الماتش
  • بيزنس
  • العيادة
  • ميكس 
  • أوت فيت
ميجا نيوز
  • الرئيسية
  • كلام
  • هاشتاج
  • شوف
  • الشاشة
  • الماتش
  • بيزنس
  • العيادة
  • ميكس 
  • أوت فيت
No Result
View All Result
No Result
View All Result
ميجا نيوز
  • الرئيسية
  • كلام
  • هاشتاج
  • شوف
  • الشاشة
  • الماتش
  • بيزنس
  • العيادة
  • ميكس 
  • أوت فيت
Home تيلي تايم ـ TELE TIME

كيف تستغل شركة “إنتليكسا” الإسرائيلية برمجيات التجسس لاختراق الأجهزة دون تفاعل المستخدم؟

by فريق العمل
ديسمبر 14, 2025
A A
كيف تستغل شركة “إنتليكسا” الإسرائيلية برمجيات التجسس  لاختراق الأجهزة دون تفاعل المستخدم؟
Share on FacebookShare on Twitter

قد يهمك ايضا

انطلاق منصة «بروبرتي إكزت» لطرح بدائل التخارج والاستثمار العقاري بدعم من شركة «جيت واي فايننشال»

تنظيم الاتصالات يعقد دورة تدريبية سابعة في اعتماد النوع بالمركز المصري الإفريقي للتدريب بمشاركة 15 دولة

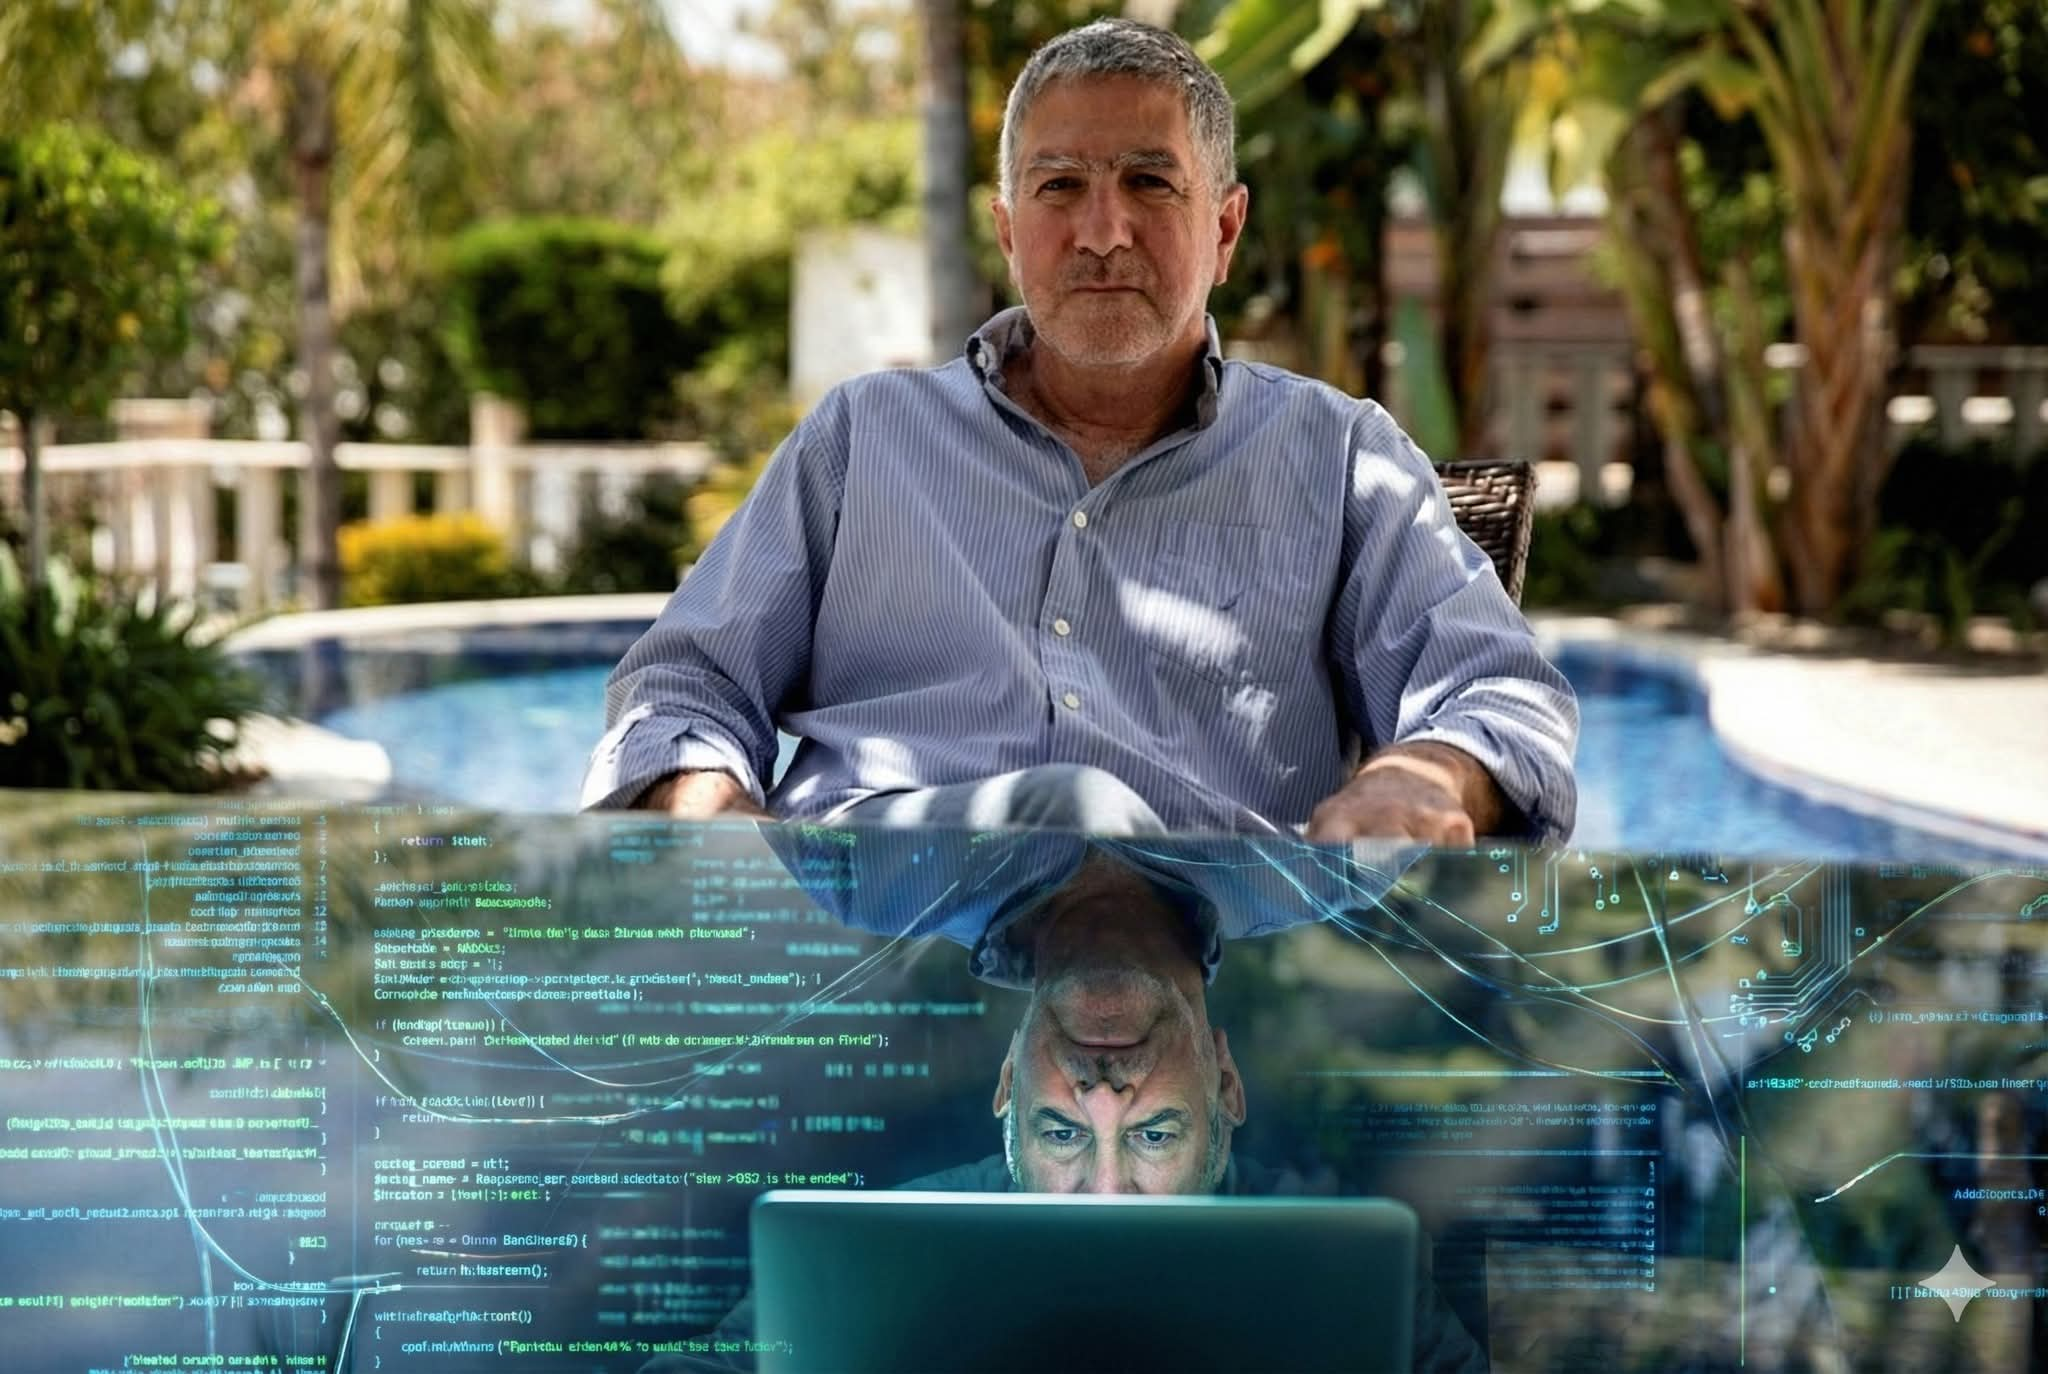
في عالم الأمن السيبراني الذي يتطور بسرعة مذهلة، يبرز تال ديليان، المؤسس والمالك لشركة “إنتليكسا” الإسرائيلية، كشخصية مثيرة للجدل.

خلافاً للعديد من مطوري برمجيات التجسس الذين يسعون لإخفاء أثارهم، يظهر ديليان بشكل علني، مما يجعله هدفاً للتحقيقات الدولية. خلال الأسابيع الماضية، أصبحت الشركة محور نقاش عالمي بسبب استخدامها لثغرات أمنية صفرية (zero-day vulnerabilities)، حيث تشتري كل ثغرة بمبالغ تصل إلى مليون دولار أو أكثر، لبيعها أو استخدامها في اختراق أجهزة الأفراد مقابل عوائد مالية هائلة.

برنامج التجسس الرئيسي للشركة، المعروف باسم “بريديتور” (Predator)، ظهر في العديد من الهجمات السيبرانية المعقدة خلال السنوات الخمس الماضية.

يعتمد “بريديتور” على توليفات متقنة من الثغرات الأمنية، مما يجعل اكتشافه أمراً شبه مستحيل.

ومع ذلك، تمكنت فرق دولية متخصصة في أمن المعلومات من تحليل هذه الهجمات وتتبعها إلى “إنتليكسا”، مما أدى إلى إصدار تقريرين رئيسيين مؤخراً.
تقرير “أمنستي إنترناشيونال”: هجوم “علاء الدين” عبر الإعلانات الإلكترونية

أصدرت منظمة “أمنستي إنترناشيونال”، بالتعاون مع وسائل إعلام مثل صحيفة “هآرتس” الإسرائيلية، تقريراً يكشف عن هجوم سيبراني متقدم يُعرف باسم “علاء الدين” (Aladdin)، والذي يشبه المصباح السحري في قدرته على الاختراق السريع. يعتمد الهجوم على معرفة عنوان IP الخاص بجهاز الضحية، ثم يقوم بشراء مساحة إعلانية على مواقع إلكترونية يتردد عليها الضحية.

بمجرد عرض الإعلان على الجهاز المستهدف، يتم توجيه الضحية تلقائياً إلى خادم يحتوي على نسخة من “بريديتور” المخصصة لنظام التشغيل (iOS أو Android)، مما يؤدي إلى الاختراق دون الحاجة إلى النقر على أي رابط.

كما أوضح التقرير أن “إنتليكسا” تستخدم روابط ضارة تُرسل عبر تطبيقات الدردشة المشفرة مثل واتساب، تليجرام، وسيجنال. هذه الروابط تكون “لاستخدام واحد” فقط، مما يقلل من فرص اكتشافها من قبل الباحثين الأمنيين.

بشكل مثير للسخرية، تستغل الشركة التشفير الطرفي لهذه التطبيقات – الذي يُقصد به تعزيز الخصوصية – لإخفاء أساليب الاختراق.

وتشمل التسريبات الداخلية للشركة وصولاً عن بعد إلى أنظمة عملائها، مما يسمح لـ”إنتليكسا” بمراقبة البيانات الحية دون إذن واضح، وتأكيد استخدام “بريديتور” في دول مثل اليونان، مصر، باكستان، وكازاخستان.

تقرير “جوجل”: 15 ثغرة صفرية في عام واحد

من جانبها، أصدرت مجموعة “جوجل للذكاء التهديدي” (GTIG) تقريراً يفصل كيف استغلت “إنتليكسا” 15 ثغرة صفرية منذ عام 2021، تمثل نحو 20% من إجمالي الثغرات المكتشفة عالمياً في تلك الفترة.

تستخدم الشركة هذه الثغرات حتى يتم اكتشافها وإصلاحها، مما يعني “حرقها” لتحقيق أقصى استفادة قبل الإغلاق.

يصف التقرير سلسلة هجمات معقدة تستهدف متصفحات سفاري (Safari) على iOS وكروم (Chrome) على Android.

تبدأ السلسلة بثغرة صفرية في سفاري (CVE-2023-41993)، مستخدمة إطاراً يُدعى JSKit لتنفيذ أكواد ضارة مباشرة من الذاكرة، مع تجاوز حمايات مثل Pointer Authentication Code (PAC).

يُعتقد أن JSKit مكتسب من جهات خارجية، حيث استخدمته جهات حكومية روسية في هجمات سابقة.

في كروم، يعتمد الهجوم على إطار داخلي يستغل كائناً يُدعى “TheHole” في محرك V8، مستخدماً ثغرات مثل CVE-2025-6554 (نوع من اختلاط بيانات تم إصلاحه في إصدار Chrome 138.0.7204.96).

تستمر السلسلة بمرحلة ثانية تكسر حماية النواة باستخدام ثغرات مثل CVE-2023-41991 وCVE-2023-41992، ثم مرحلة ثالثة تُدعى PREYHUNTER، والتي تشمل مكونين:

المراقب (Watcher): يرصد الجهاز للكشف عن أي نشاط مشبوه، مثل وضع المطور أو تطبيقات أمنية مثل McAfee أو Avast، ويوقف الهجوم فوراً إذا اكتشف شيئاً.

المساعد (Helper): يتواصل مع المراحل الأخرى عبر مقبس UNIX، ويوفر قدرات تجسس متقدمة مثل تسجيل المكالمات عبر VoIP، تسجيل ضغطات المفاتيح (keylogging)، والتقاط صور من الكاميرا، مع إخفاء الإشعارات داخل نظام iOS.

تشمل الإطارات الإضافية مثل DMHooker وUMHooker، مع دلائل على تطويرها داخلياً من خلال مسارات تجميع في الشيفرة.

التحديات والتأثيرات

رغم العقوبات الأمريكية والأوروبية على “إنتليكسا”، تواصل الشركة تكييف أساليبها وشراء ثغرات جديدة، مستهدفة نشطاء حقوقيين وصحفيين في دول مثل باكستان والسعودية. أصدرت جوجل تحذيرات لمئات الحسابات المستهدفة، وشاركت مؤشرات الاختراق (IOCs) لمساعدة في الكشف.159893
Tags: أمن المعلوماتاختراق الأجهزةالأمن السيبرانيالإسرائيليةالتجسسبرمجياتتال ديليانشركة إنتليكسا
Share130Tweet82

موضوعات مقترحة

انطلاق منصة «بروبرتي إكزت» لطرح بدائل التخارج والاستثمار العقاري بدعم من شركة «جيت واي فايننشال»
تيلي تايم ـ TELE TIME

انطلاق منصة «بروبرتي إكزت» لطرح بدائل التخارج والاستثمار العقاري بدعم من شركة «جيت واي فايننشال»

تنظيم الاتصالات يعقد دورة تدريبية سابعة في اعتماد النوع بالمركز المصري الإفريقي للتدريب بمشاركة 15 دولة
تيلي تايم ـ TELE TIME

تنظيم الاتصالات يعقد دورة تدريبية سابعة في اعتماد النوع بالمركز المصري الإفريقي للتدريب بمشاركة 15 دولة

نقل ملكية الخط الأرضي المنزلي .. ميجا نيوز ترصد الإجراءات
تيلي تايم ـ TELE TIME

نقل ملكية الخط الأرضي المنزلي .. ميجا نيوز ترصد الإجراءات

المواطنة الرقمية والأمن السيبراني .. تكامل معلوماتي أم رفاهية للشركات فقط؟
تيلي تايم ـ TELE TIME

الاتصالات تشارك في الدورة السادسة للجنة الفنية المتخصصة للاتصالات وتكنولوجيا المعلومات التابعة للاتحاد الأفريقي

من حساب المرتبات إلى صرفها رقميًا.. دوباي dopay  تتعاون مع ZenHR  لتبسيط وتسريع دورة المرتبات في مصر
تيلي تايم ـ TELE TIME

من حساب المرتبات إلى صرفها رقميًا.. دوباي dopay  تتعاون مع ZenHR  لتبسيط وتسريع دورة المرتبات في مصر

Next Post
“البساطة الثمينة”.. إطلالة عمرو دياب في الكويت تُشعل مواقع التواصل بأسعار خيالية

"البساطة الثمينة".. إطلالة عمرو دياب في الكويت تُشعل مواقع التواصل بأسعار خيالية

تداعيات خفض الفيدرالي للفائدة:  السياسة النقدية العالمية تتجه إلى التوازن الهش خلال 2026

تداعيات خفض الفيدرالي للفائدة:  السياسة النقدية العالمية تتجه إلى التوازن الهش خلال 2026

المصرية للاتصالات تعتمد موازنة 2026 مستهدفة نمو إجمالي الإيرادات بنسبة أحادية مرتفعة

المصرية للاتصالات: زيادة بنسبة 14% للعاملين بالشركة اعتباراً من 2026 | مستند

إيلون ماسك ومارك زوكربيرج من “الخوارزميات” إلى”القبضات”.. تعرف على الرياضات المفضلة لهم

إيلون ماسك ومارك زوكربيرج من "الخوارزميات" إلى"القبضات".. تعرف على الرياضات المفضلة لهم

اترك تعليقاً إلغاء الرد

لن يتم نشر عنوان بريدك الإلكتروني. الحقول الإلزامية مشار إليها بـ *

نشر حديثا

كيف استفادت أمازون من طرح أنثروبيك بعد تقييمها بـ965 مليار دولار؟

كيف استفادت أمازون من طرح أنثروبيك بعد تقييمها بـ965 مليار دولار؟

أسترازينيكا مصر تحصد لقب أفضل مكان للعمل في مجال الشمول لعام 2026

أسترازينيكا مصر تحصد لقب أفضل مكان للعمل في مجال الشمول لعام 2026

«ليمفي» منصة مصرفية شاملة تخدم مليوني عميل بالعالم.. بتعاملات تتخطى ملياري دولار شهرياً

«ليمفي» منصة مصرفية شاملة تخدم مليوني عميل بالعالم.. بتعاملات تتخطى ملياري دولار شهرياً

جوميا مصر تطلق حملة بلاك فرايداي 2026 بخصومات تصل إلى 80%

جوميا مصر تطلق حملة بلاك فرايداي 2026 بخصومات تصل إلى 80%

لماذا قال إيلون ماسك :(لا يهمني أن يكرهني الناس ما دامت شركاتي تحقق النجاح)؟

لماذا قال إيلون ماسك :(لا يهمني أن يكرهني الناس ما دامت شركاتي تحقق النجاح)؟

منصة اخبارية شامله , اقرء كل ما هو جديد من اخبار و موضوعات علي مدار اليوم
  • الرئيسية
  • كلام
  • هاشتاج
  • شوف
  • الشاشة
  • الماتش
  • بيزنس
  • العيادة
  • ميكس 
  • أوت فيت

جميع الحقوق محفوظة 2024 ميجا نيوز . مدعوم بواسطة 

الرئيسية

نشر حديثا

اتصل بنا

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In
No Result
View All Result
  • الرئيسية
  • كلام
  • هاشتاج
  • شوف
  • الشاشة
  • الماتش
  • بيزنس
  • العيادة
  • ميكس 
  • أوت فيت

جميع الحقوق محفوظة 2024 ميجا نيوز . مدعوم بواسطة